SÉCURITÉ · NIVEAU 3
Formation sécurité de l'IA : protéger vos systèmes et vos données
La formation sécurité de l'IA de Rel-IA Formation dure trois jours et vise les équipes qui branchent des modèles de langage sur le système d'information : DSI, RSSI, architectes, développeurs, analystes SOC. Elle couvre l'injection de prompt, les fuites de données, les droits des agents, l'hébergement local et la supervision.
EN BREF
- Durée
- 3 jours (21 h)
- Format
- Intra sur site ou à distance, inter à distance
- Public
- DSI, RSSI, développeurs, DevOps, SOC
- Prérequis
- Culture informatique générale
- Tarif
- Sur devis
- Prochaine session
- Sur demande
OBJECTIFS
Les compétences acquises en trois jours
Un assistant interne qui lit la messagerie, un chatbot relié au fichier clients, un agent qui crée des tickets : chaque branchement ouvre une porte nouvelle. Les règles classiques de la sécurité informatique restent valables, mais elles ne suffisent plus. Un document piégé peut donner des ordres au modèle. Une clé d’API oubliée dans un script peut ouvrir tout un service. Cette formation sécurité de l’IA donne aux équipes techniques une méthode pour voir ces risques et les fermer.
Dessiner la surface d'attaque
Décomposer un système IA en briques (modèle, consigne système, contexte, base documentaire, outils, agents) et repérer les zones de confiance.
Contrôler les identités non humaines
Gérer comptes de service, clés et jetons des agents avec le principe du moindre privilège, et révoquer vite.
Empêcher les fuites
Savoir par où les données s’échappent (prompts, pièces jointes, réponses, journaux) et filtrer à l’entrée comme à la sortie.
Mettre des garde-fous efficaces
Placer filtres, validation des sorties et approbation humaine là où une action devient irréversible.
Attaquer pour mieux défendre
Monter une campagne simple de tests offensifs, dont l’injection de prompt directe et indirecte, puis durcir le système.
Superviser et réagir
Choisir quoi journaliser, détecter les abus, alimenter le SOC et documenter pour la conformité.
PROGRAMME
Programme de la formation sécurité de l'IA
Six demi-journées, chacune terminée par un atelier technique. Les exercices tournent sur un environnement de démonstration ; si vous le souhaitez, une partie peut porter sur votre propre architecture.
Demi-journée 1 — Comment est construit un système IA
- Les composants : modèle, consigne système, contexte, recherche documentaire (RAG), outils, agents
- Les modes de déploiement : service en ligne, API, cloud privé, serveur interne, modèles open-weight
- Suivre la donnée de bout en bout et marquer chaque frontière de confiance
- Atelier : modèle de menace d’un assistant interne type
Demi-journée 2 — Identités et droits des agents
- Comptes de service, clés d’API, jetons OAuth : les identités qui ne sont pas des personnes
- Donner à un agent le strict nécessaire, outil par outil
- Stocker, faire tourner et révoquer les secrets
- Atelier : audit des permissions d’un agent relié à une messagerie et à une gestion documentaire
Demi-journée 3 — Prévenir les fuites de données
- Les chemins de fuite : demande, fichier joint, réponse, journaux, index documentaire
- Classer et filtrer les données avant et après le modèle
- Séparer les index documentaires selon les droits de chaque utilisateur
- Atelier : règles de filtrage appliquées à un flux d’essai
Demi-journée 4 — Pare-feu IA et garde-fous
- Filtres placés avant et après le modèle : fonctionnement, angles morts, fausses alertes
- Vérifier une sortie avant qu’elle ne déclenche une requête, un envoi ou une écriture
- Réserver les opérations critiques à une validation humaine
- Atelier : garde-fous posés sur un agent équipé d’outils
Demi-journée 5 — Injection de prompt et autres attaques
- Injection directe, et injection indirecte cachée dans un document, une page web ou un e-mail
- Exfiltration par les outils, empoisonnement des sources, saturation du service
- Préparer une campagne de red teaming à la mesure d’une équipe interne
- Atelier : attaquer un assistant de démonstration, puis le renforcer
Demi-journée 6 — Supervision et repères de conformité
- Ce qu’on journalise, combien de temps, et comment protéger les données personnelles des journaux
- Détection des abus et des dérives, alertes, réponse à incident, lien avec le SOC
- Repères réglementaires : loi n° 18-07 modifiée, normes de management de l’IA, AI Act pour les structures liées à l’Union
- Cas final : plan de sécurisation de votre propre système, questionnaire de sortie
Chaque participant reçoit le support, les fichiers des ateliers, une liste de contrôle de sécurité IA et l’attestation de fin de formation Rel-IA.
AGENCE · DZ.REL-IA.COM
Plutôt le résultat que la formation ?
Plutôt que d’apprendre à durcir vous-même vos agents, vous voulez que ce soit fait ? Notre agence construit des agents IA avec droits restreints, données cloisonnées et journalisation dès la première version. Voir les agents IA de Rel-IA Agence.
MÉTHODE
Une formation conçue par des gens de la sécurité
Rel-IA est née dans la cybersécurité. Avant l’IA, nos fondateurs ont travaillé pour de grands comptes en sécurité managée, dans la banque et l’énergie. Cette formation reprend leur manière de travailler : on modélise la menace, on attaque, on mesure, on corrige. Pas de liste de bonnes pratiques à apprendre par cœur.
Le contexte algérien est traité explicitement. Quand les données ne doivent pas quitter le territoire, l’hébergement local d’un modèle devient une option de sécurité autant qu’une contrainte légale ; nous en montrons les forces et les faiblesses. Pour l’installation elle-même, voyez la formation IA hébergée localement.
La formation est animée par Nassim Drine, co-fondateur de Rel-IA et expert en cybersécurité et IA.
Exemple illustratif, pas un client réel. L’équipe IT d’une compagnie d’assurance prépare un assistant qui répond aux agents commerciaux à partir des conditions générales et des dossiers sinistres. En atelier, elle découvre qu’un simple PDF déposé dans la base pourrait ordonner à l’assistant de révéler d’autres dossiers. Elle repart avec un index cloisonné par profil et une validation humaine avant tout envoi externe.
Vous branchez un modèle de langage sur votre SI ?
Parlons 30 minutes de votre architecture et des profils à former.
PUBLIC
Pour qui ?
Cette formation s’adresse aux équipes techniques : DSI, RSSI, architectes, développeurs, DevOps, analystes et responsables de SOC. Elle intéresse les banques, les assurances, les opérateurs télécoms, l’énergie, les ESN et toute entreprise qui intègre l’IA à ses applications.
Elle est faite pour vous si :
- vous déployez un assistant interne, un chatbot client ou un agent outillé ;
- votre SOC doit surveiller de nouveaux usages IA ;
- vous devez justifier vos choix d’hébergement auprès de la direction ou d’un auditeur.
Les développeurs qui utilisent un agent de code suivront avec profit la formation Claude Code pour développeurs. Le volet gouvernance et loi 18-07 est traité dans la formation IA et protection des données en Algérie.
MODALITÉS
Modalités pratiques
| Élément | Détail |
|---|---|
| Public | DSI, RSSI, architectes, développeurs, DevOps, SOC |
| Prérequis | Culture informatique générale ; notions de réseau et d’API recommandées |
| Durée | 3 jours (21 heures), en continu ou étalés |
| Format | Intra dans vos locaux, partout en Algérie, ou à distance ; inter-entreprises à distance |
| Langue | Français ou arabe |
| Tarif | Sur devis |
| Délais d’accès | Selon disponibilité ; date proposée dans le devis |
| Méthodes | Démonstrations, ateliers techniques, exercice d’attaque et de défense |
| Évaluation | Questionnaire d’entrée et de sortie, plan de sécurisation corrigé |
| Sanction | Attestation de fin de formation Rel-IA |
| Accessibilité | Adaptation possible sur demande à hello@rel-ia.com |
| Facturation | En DZD ou en euros, selon votre structure |
Plus de détails sur la page formats et modalités.
FAQ
Questions fréquentes sur la formation sécurité de l'IA
Qu'appelle-t-on une injection de prompt ?
C’est une attaque où un texte glissé dans la conversation, ou caché dans un document, une page web ou un e-mail que le modèle lit, détourne ses instructions. L’assistant peut alors divulguer des informations ou déclencher une action non prévue. La cinquième demi-journée y est consacrée, avec des exercices d’attaque et de défense.
Nos développeurs n'ont pas de formation en sécurité : peuvent-ils suivre ?
Oui. La formation part des bases de la modélisation de menace et explique chaque attaque avant de la pratiquer. Une culture informatique générale suffit. Les profils déjà experts en sécurité y trouvent surtout les spécificités des modèles de langage, que les méthodes classiques ne couvrent pas.
Sur quels outils portent les ateliers ?
Sur un environnement de démonstration qui reproduit un assistant interne, une base documentaire et un agent outillé. Les principes valent pour les modèles accessibles par API comme pour un modèle open-weight hébergé chez vous. Si vous le souhaitez, une partie des ateliers peut s’appuyer sur votre propre architecture.
Héberger le modèle localement suffit-il à être en sécurité ?
Non. L’hébergement local règle la question du lieu des données, ce qui compte en Algérie au regard des règles sur les transferts. Mais un modèle interne reste exposé à l’injection de prompt, aux droits trop larges et aux fuites par les journaux. La formation traite ces risques quel que soit l’hébergement.
Peut-on répartir les trois jours ?
Oui. Beaucoup d’équipes préfèrent trois journées séparées d’une ou deux semaines, ou six demi-journées, pour appliquer chaque bloc sur leurs systèmes entre deux sessions. Le calendrier est fixé ensemble au moment de la proposition, en tenant compte de vos contraintes de production.
Quelle différence avec une mission d'audit ?
La formation transmet une méthode à vos équipes pour qu’elles sécurisent elles-mêmes leurs systèmes. Si vous préférez qu’une équipe externe conçoive ou revoie vos agents, Rel-IA Agence peut s’en charger. Les deux se combinent : l’équipe formée sait alors relire et maintenir ce qui a été livré.
REL-IA
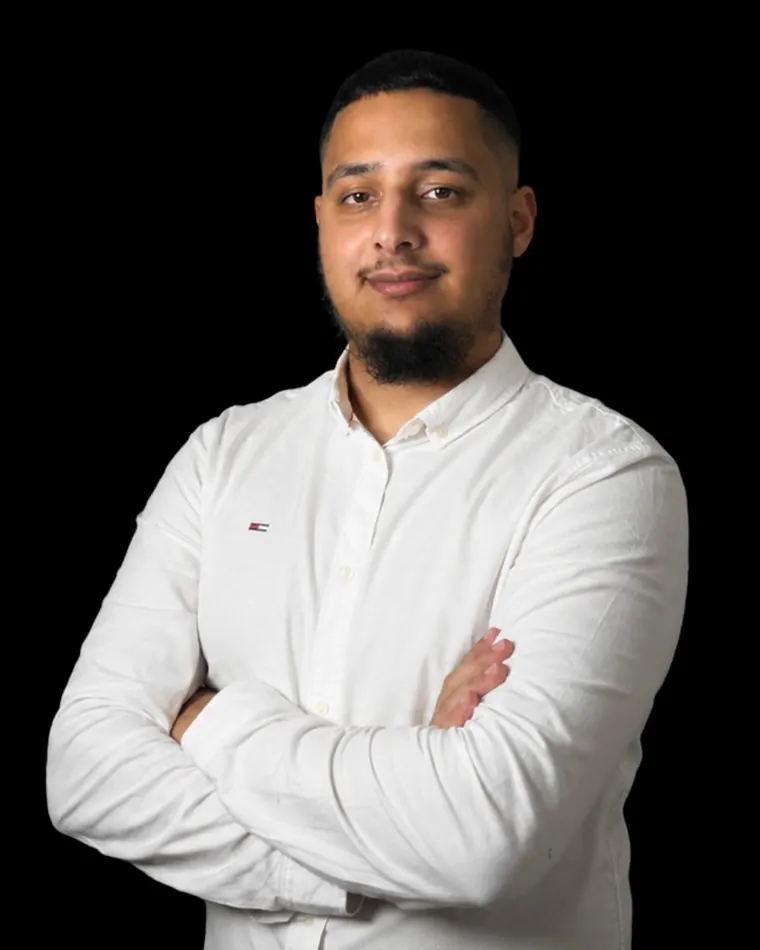
Votre formateur : Nassim Drine, co-fondateur de Rel-IA
Expert cybersécurité et IA, Nassim a travaillé plusieurs années pour de grands comptes en sécurité managée, banque et énergie avant de co-fonder Rel-IA en 2023. Il anime les sessions en partant de vos usages réels et des risques qui vont avec.
À VOIR AUSSI
Pour aller plus loin
Formation IA hébergée localement en Algérie : installer et sécuriser un modèle open-weight sur vos serveurs, garder les données sur place. Sur devis.
Formation Claude Code pour développeurs, ESN et équipes IT en Algérie : agent de code, tests, revue, CI/CD et sécurité des dépôts. 2 jours, sur devis.
Formation IA et protection des données en Algérie : loi 18-07 modifiée par la loi 25-11, charte IA, registre, transferts hors d’Algérie. 2 jours. Sur devis
Formez vos équipes à l'IA, sur leurs propres dossiers.